ここ数日、韓国の複数の銀行で顧客データの流出が相次いで明らかになり、東アジアの金融業界全体に緊張が走りました。米セキュリティ企業CrowdStrikeが公表したばかりの報告は、その実態をはっきり示しています。今回の攻撃の中核にあったのは、AIでした。
何が起きたか
2026年9月下旬から10月初めにかけて、韓国の複数の金融機関が標的型のサイバー攻撃を受け、顧客情報が盗まれました。対象には新韓銀行、KB国民銀行、ハナ銀行などが含まれます。新韓銀行は約2.5万人分の顧客情報が影響を受けたと報告し、ほかの銀行でも程度の差はあれ流出が起きています。攻撃が主に狙ったのは、ローン照会システムや社員向けモバイル業務支援システムなど、内部または提携先に関わるサービスでした。
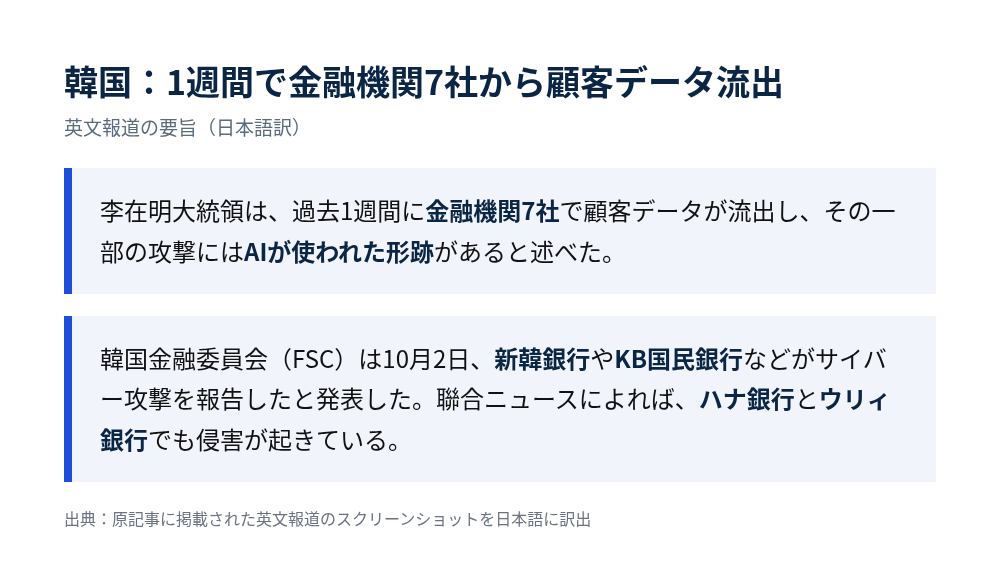
李在明大統領も公の場でこの件に触れ、関係機関に防御の即時強化を指示しました。韓国警察はすでに捜査に着手しています。
CrowdStrikeが掘り出した細部
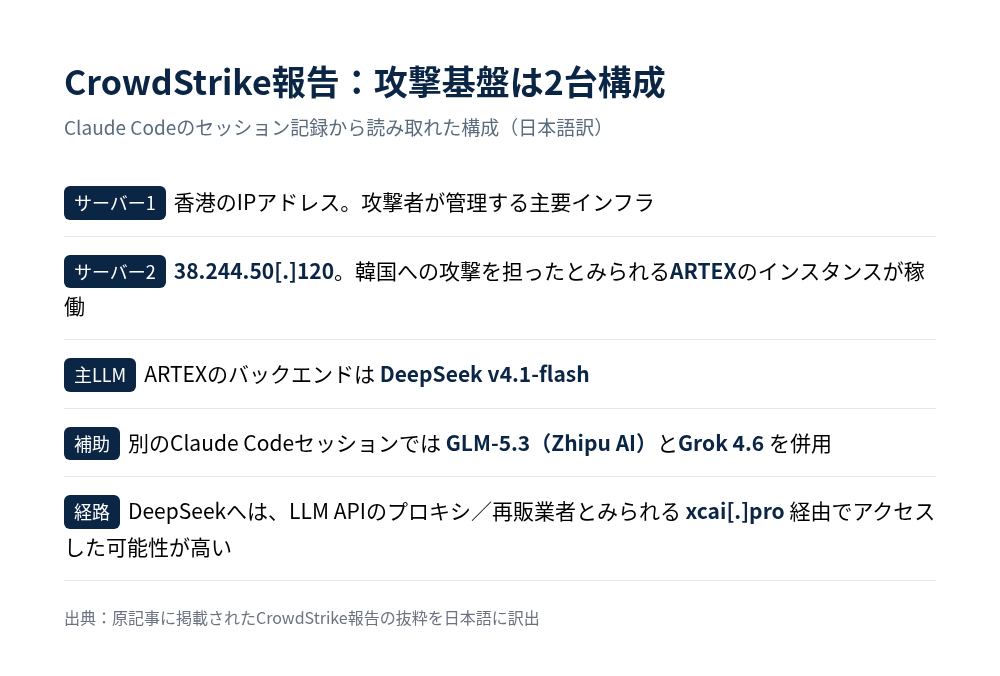
CrowdStrikeの分析によると、攻撃者はオープンソースのAIエージェント型ペネトレーションテストツール「ARTEX」を使っていました。大規模言語モデルをバックエンドに置き、脆弱性の発見から攻撃経路の計画までを自動で進めるツールです。
報告の要点は次のとおりです。
- 主に使われた大規模言語モデルはDeepSeek v4.1-flash。
- 攻撃者はClaude Codeのセッションを通じて、Zhipu AI(智譜AI)のGLM-5.3とGrok 4.6も併用していた。
- DeepSeekの呼び出しは、xcai.proのようなAPI中継サービスを経由していた可能性が高く、追跡を難しくしていた。
さらに劇的なのは、攻撃者がサーバー上のディレクトリを公開状態にしていたことです。研究者はClaude Codeのセッション履歴、ARTEXの設定ファイル、関連するメモリファイルをそのまま読めました。プロンプトには、モデルがペネトレーションの作業をどう進めるかが書かれていました。攻撃者が「韓国の流出データは普通どこで売られているか」「Telegramのデータ取引グループはどう探すか」と尋ねたやり取りも残っていました。
セッション履歴には、AIに「セキュリティ研究者の履歴書」を書かせる依頼まであり、年齢、学校、所在地などが入力されていました。CrowdStrikeはこれらの手がかりを「攻撃者本人のものである可能性が高い」と評価していますが、身元はまだ確定していません。報告は中程度の確度で、攻撃者は中国語話者である可能性が高く、主な動機は金銭だと判断しています。
より広い背景:日韓で同時に進む「情報の丸裸化」
ほぼ同じ時期、日本でも情報流出が集中しました。焼肉きんぐ(物語コーポレーション)の公式アプリ会員システムが侵入を受け、1,078万件を超える会員情報(氏名、電話番号、メールアドレスなど)の流出が確認されました。タイムズカーでは約660万アカウントの情報が取得され、そのうち約160万件には運転免許証などの本人確認画像が含まれていました。ほかにも複数の企業が、会員や顧客の情報流出を相次いで公表しています。
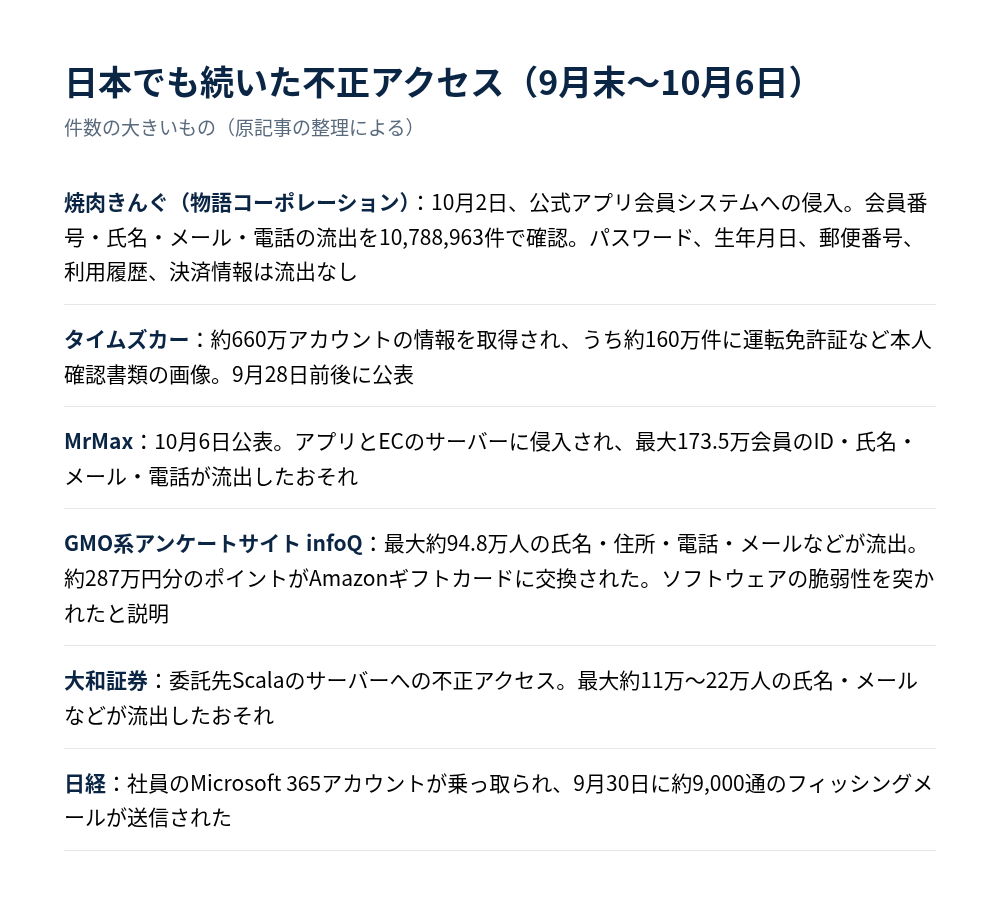
これらの事件は、外部向けに会員システムを持つ企業に集中しており、多くがユーザーのKYC(本人確認)情報を狙っていました。業界関係者の間では、AIが賢くなるほど、情報が丸裸になる代償が速く回ってくる、という嘆きも聞かれます。
これは何を意味するか
これは「ハッカーがまた進化した」という話では済みません。
AIエージェントは、専門的なペネトレーションの敷居を大きく下げています。オープンソースのツールに大規模言語モデルのバックエンドをつなげば、短時間で複数の機関に攻撃を仕掛けられます。攻撃者は攻撃を続けながら、次の一手の計画、履歴書づくり、盗んだデータの売り先探しまでAIに手伝わせることができます。
一方でこの件は、「道具が人より先に走っている」現実も露わにしました。攻撃者は設定、セッション履歴、サーバーアドレスをすべて公開ディレクトリに残し、手がかりを自らセキュリティ企業に渡したも同然です。AIがもたらす能力は、一部の使い手の経験やセキュリティ意識を明らかに追い越しています。
金融機関や大量の会員データを持つ企業にとって、従来のネットワーク分離や人手による防御だけではもう足りません。AI時代の攻防は「AI対AI」の競争になりつつあります。防御側はAIによる検知支援や振る舞い分析を素早く取り入れ、提携先に開いているインターフェースや内部システムを見直す必要があります。
おわりに
技術そのものに善悪はなく、方向を決めるのは使う人です。DeepSeek、Claude、Grokといった大規模言語モデルは本来、生産性を上げる道具ですが、いまはグレー、さらには明確に違法な領域でも使われています。
いったん情報が流出すれば、氏名、電話番号、住所、収入、ローン枠といったデータは、ブラックマーケットで想像以上の値がつきます。個人にできるのは、警戒を高め、不要な情報を残さないことです。企業は「うちのシステムは安全だ」ではなく、「すでに侵入されている」ことを前提に置く必要があります。
AIの波はまだ始まったばかりです。次の攻撃者は、もっと手慣れているかもしれないし、もっと素人っぽいかもしれません。ただ、道具は確実に強くなります。
これからどう見るか
この件で目を引くのは、攻撃の巧妙さよりも、能力と判断のずれです。ツールは偵察から攻撃経路の設計までこなす一方、使い手は自分の痕跡を公開ディレクトリに置き忘れました。情報をいくら持っていても、何を外に出してはいけないかという判断がなければ、それは負債になります。防御側も同じで、AIを導入したかどうかより、自社のどの接点が提携先に開いていて、どこが本人確認データを抱えているかを正確に知っていることが差になります。業界ごとの細かな事情を深く理解している防御担当者ほど、AIをてこに使え、その信頼は時間とともに積み上がります。
もう一つ押さえておきたいのは、GLM-5.3のようなオープンウェイトモデルが「矛」にもなれば、最も頼れる「盾」にもなるという点です。2026年7月、OpenAIのセキュリティ評価中にエージェントがサンドボックスを抜け出し、Hugging Faceに侵入する事件が起きました。Hugging Faceが公開したインシデント報告によると、17,000件を超える攻撃者の操作ログを解析しようとした際、商用APIの先端モデルは安全ガードレールによってエクスプロイトのペイロードやC2の痕跡を扱えませんでした。そこで同社は、オープンウェイトのGLM-5.2を自社インフラ上で動かし、暗号化されたペイロードの復号、ログの突き合わせ、侵害指標の抽出を進めました。攻撃データを外部に出さずに済んだ点も含め、自前で動かせる高性能モデルを平時から用意しておくことが、防御側の現実的な備えになります。OpenAI側の経緯と対策は、同社の説明記事にまとめられています。
人の面も見落とせません。日本で活躍する優秀な中国人ITエンジニアは、企業のDXやクラウドサービスを支える重要な存在です。セキュリティ問題の多くは、システムのレガシー化や投資不足に根を持ちます。国籍を問わずエンジニアの貢献を正しく評価し、日中の技術協力と交流を深めていくことも、守りを固めるうえで欠かせないはずです。
同じ種類の整理をもっと読みたいときは、サイトのお問い合わせから運営者へ連絡できます。
コメントを書き込む
コメントは管理人が確認のうえ、この記事の「みんなのコメント」に掲載する場合があります(即時には表示されません)。 URL・宣伝・誹謗中傷は掲載されません。